
ColdSend 共享模式是连接 Microsoft Outlook 或 Microsoft 365 收件箱最快的方式。你将通过 ColdSend 预先配置并已验证的 OAuth 应用,直接向 Microsoft 完成认证——无需配置 Azure 门户,也无需管理任何凭证。
何时使用 ColdSend 共享模式
如果你符合以下情况,请选择这一方案:
- 希望在一分钟内完成收件箱连接
- 不需要自定义品牌的 OAuth 授权页
- 是个人用户或小型团队
- 没有强制要求使用自有 OAuth 应用的特定合规要求
需要完全掌控? 如果你的组织因品牌、安全审查或更高 API 配额而需要自己的 Azure AD 应用,请参阅私有 OAuth 设置指南。
前置条件
- 一个可访问邮箱的 Microsoft 365 或 Outlook.com 账户
- 你的 Microsoft 账户凭证(邮箱和密码)
- 如果你的账户启用了多因素认证(MFA),请准备好验证器应用或手机
开始之前
在连接 ColdSend 之前,你需要在 Microsoft 365 中为 Outlook 账户启用 Authenticated SMTP 和 IMAP。
操作如下:
- 登录 Microsoft 365 管理中心:admin.microsoft.com
- 依次进入 Users → Active Users
- 点击你要连接的用户账户
- 在侧边面板中选择 Mail 标签页
- 在 Email Apps 下点击 Manage Email Apps
- 勾选 Authenticated SMTP 和 IMAP
- 点击 Save Changes
重要提示: 更改生效需要 25–30 分钟,请等待后再进行下一步。
更多细节请参阅 Microsoft 官方文档:在 Microsoft 365 中启用 SMTP 认证
第 1 步:进入 Outlook 连接页面
- 登录你的 ColdSend 账户。
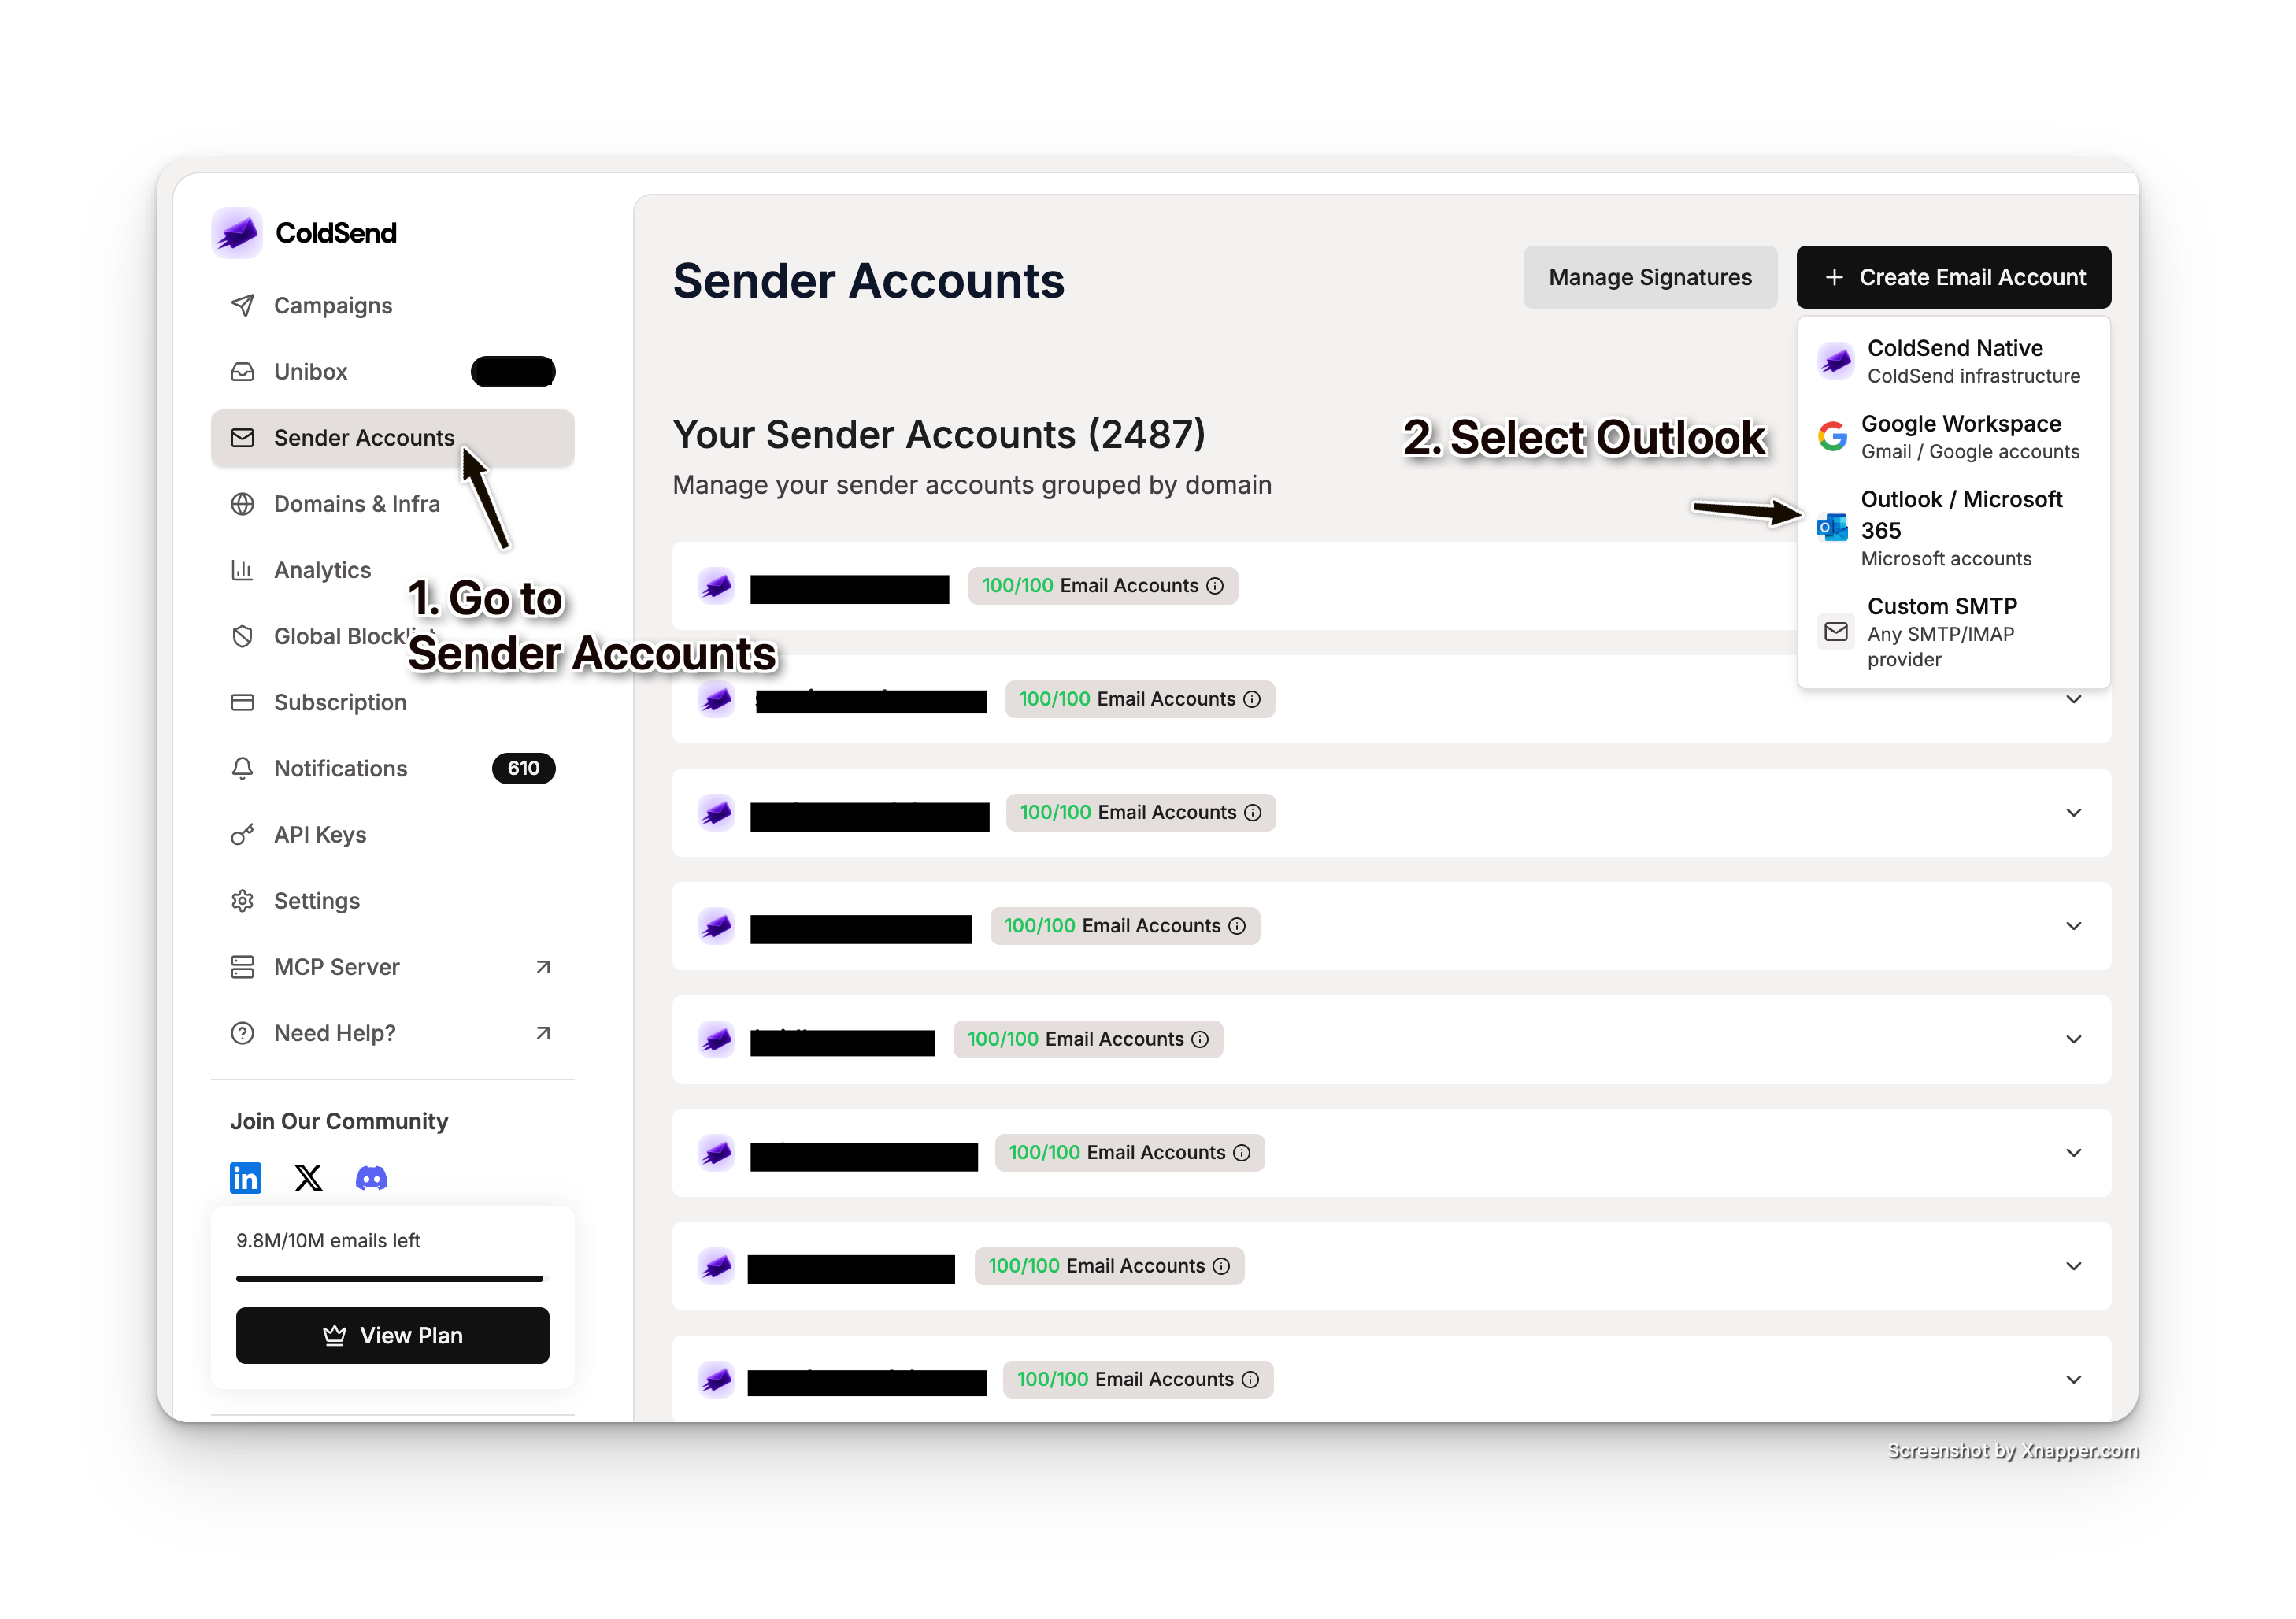
- 在左侧边栏进入 Sender Accounts。
- 点击 Create Email Account 下拉菜单,选择 Microsoft Outlook。
- 你将进入 Connect Microsoft Account 页面。
第 2 步:选择 ColdSend 共享模式
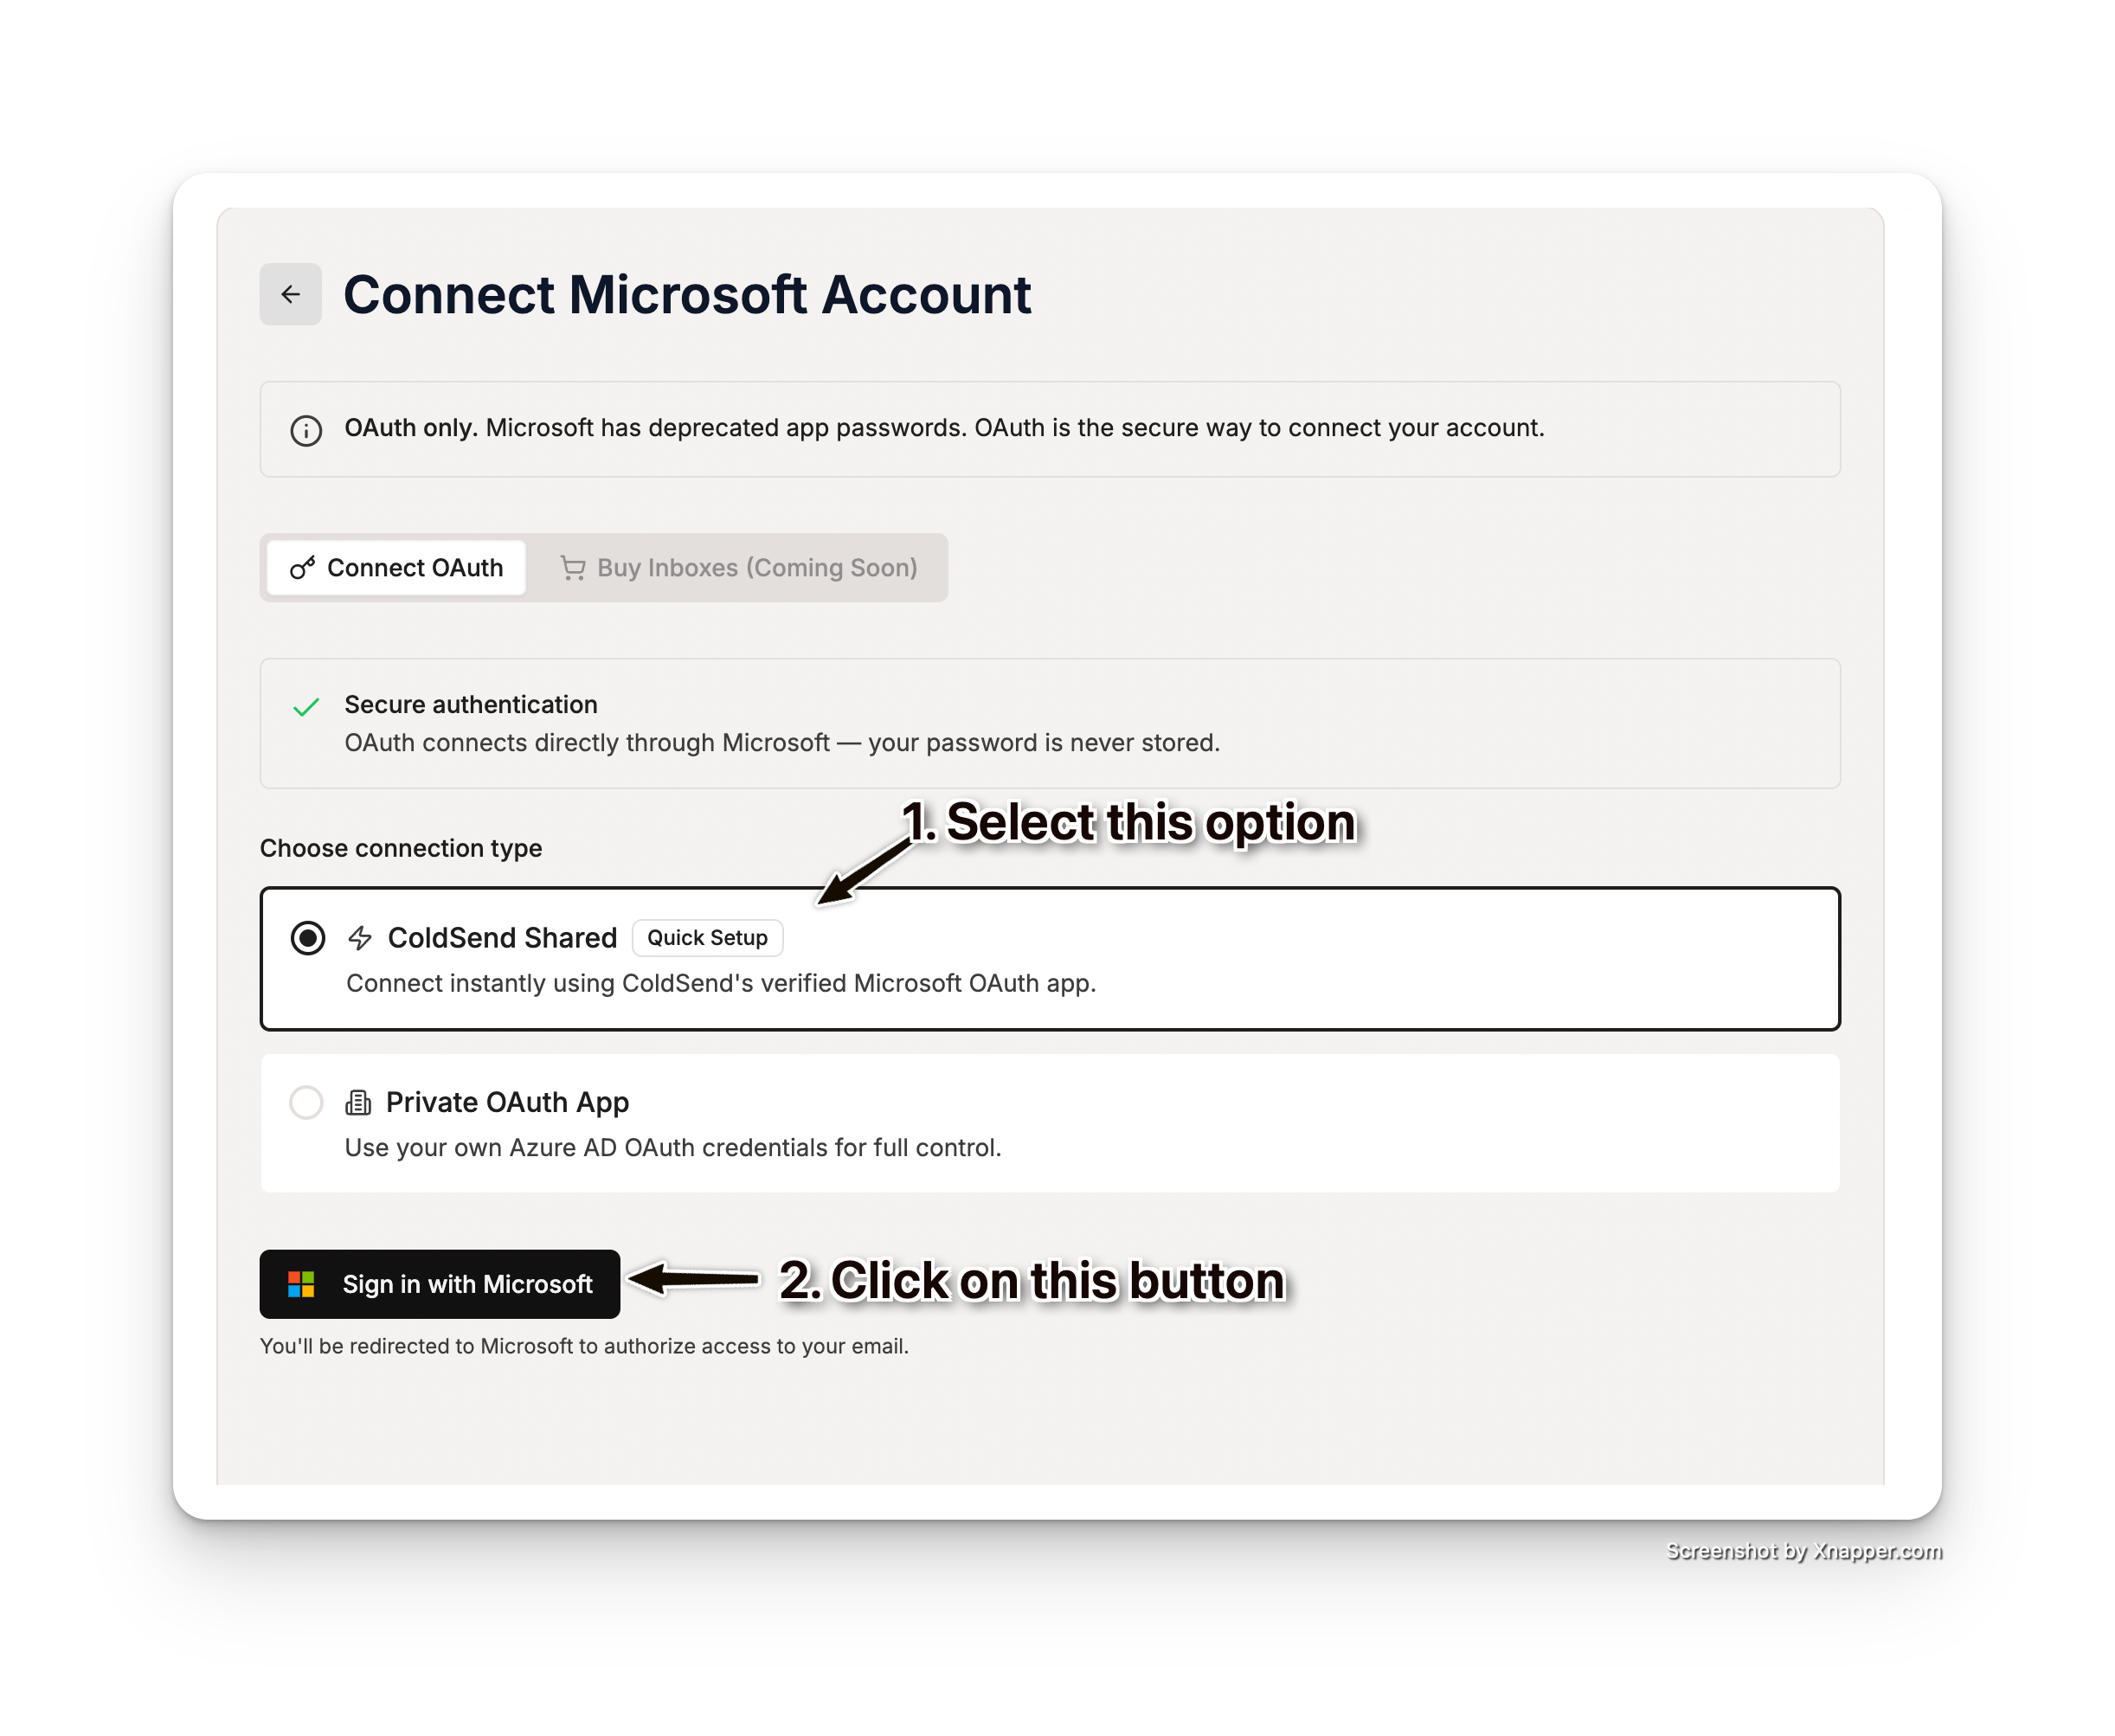
在 Choose connection type 下选择 ColdSend Shared:
- 找到标注为 "ColdSend Shared" 并带有 "Quick Setup" 徽标的选项
- 点击选中它
第 3 步:使用 Microsoft 登录
- 点击 Sign in with Microsoft 按钮。
- 你会被重定向到 Microsoft 登录页。
- 输入你的 Microsoft 账户邮箱和密码。
- 如有提示,完成多因素认证。
- 查看 ColdSend 请求的权限并点击 Accept。
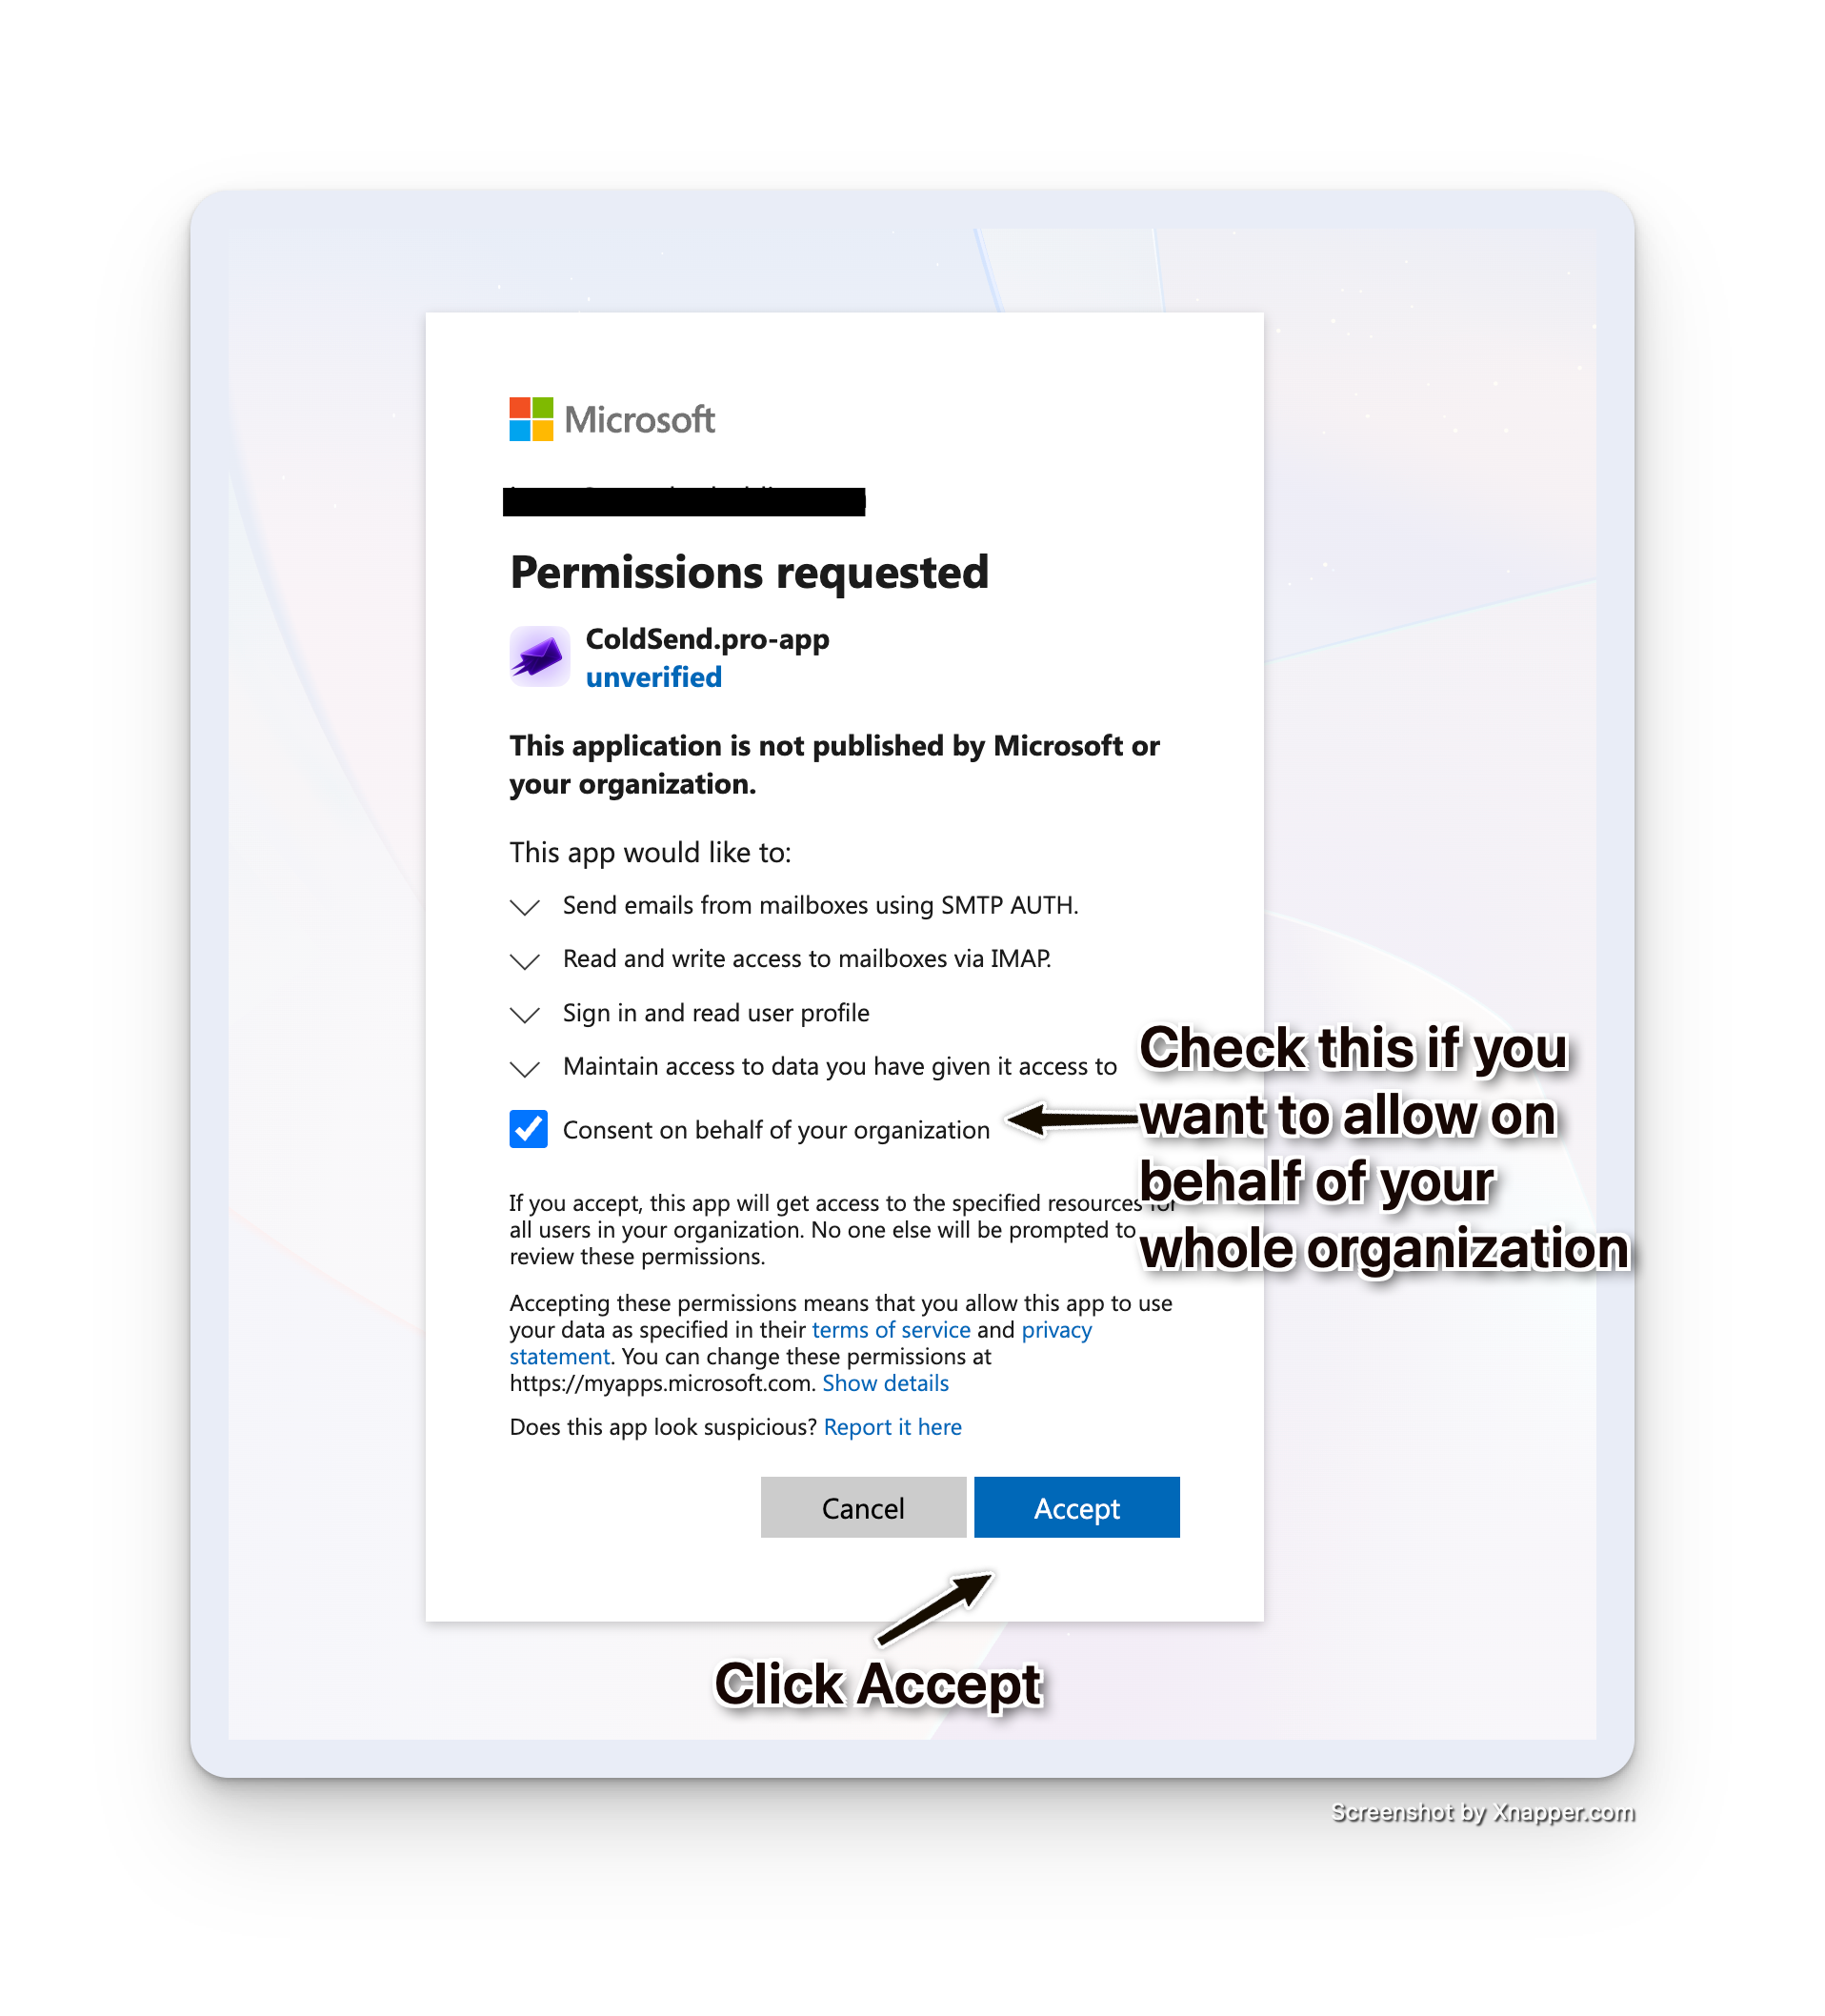
申请的权限: ColdSend 会请求代表你发送邮件(SMTP)、读取你的邮箱(IMAP)以及查看你的基本资料的权限。你的密码不会被存储。
第 4 步:验证连接
接受权限后:
- Microsoft 会将你重定向回 ColdSend。
- ColdSend 会自动测试你的 SMTP 和 IMAP 连接。
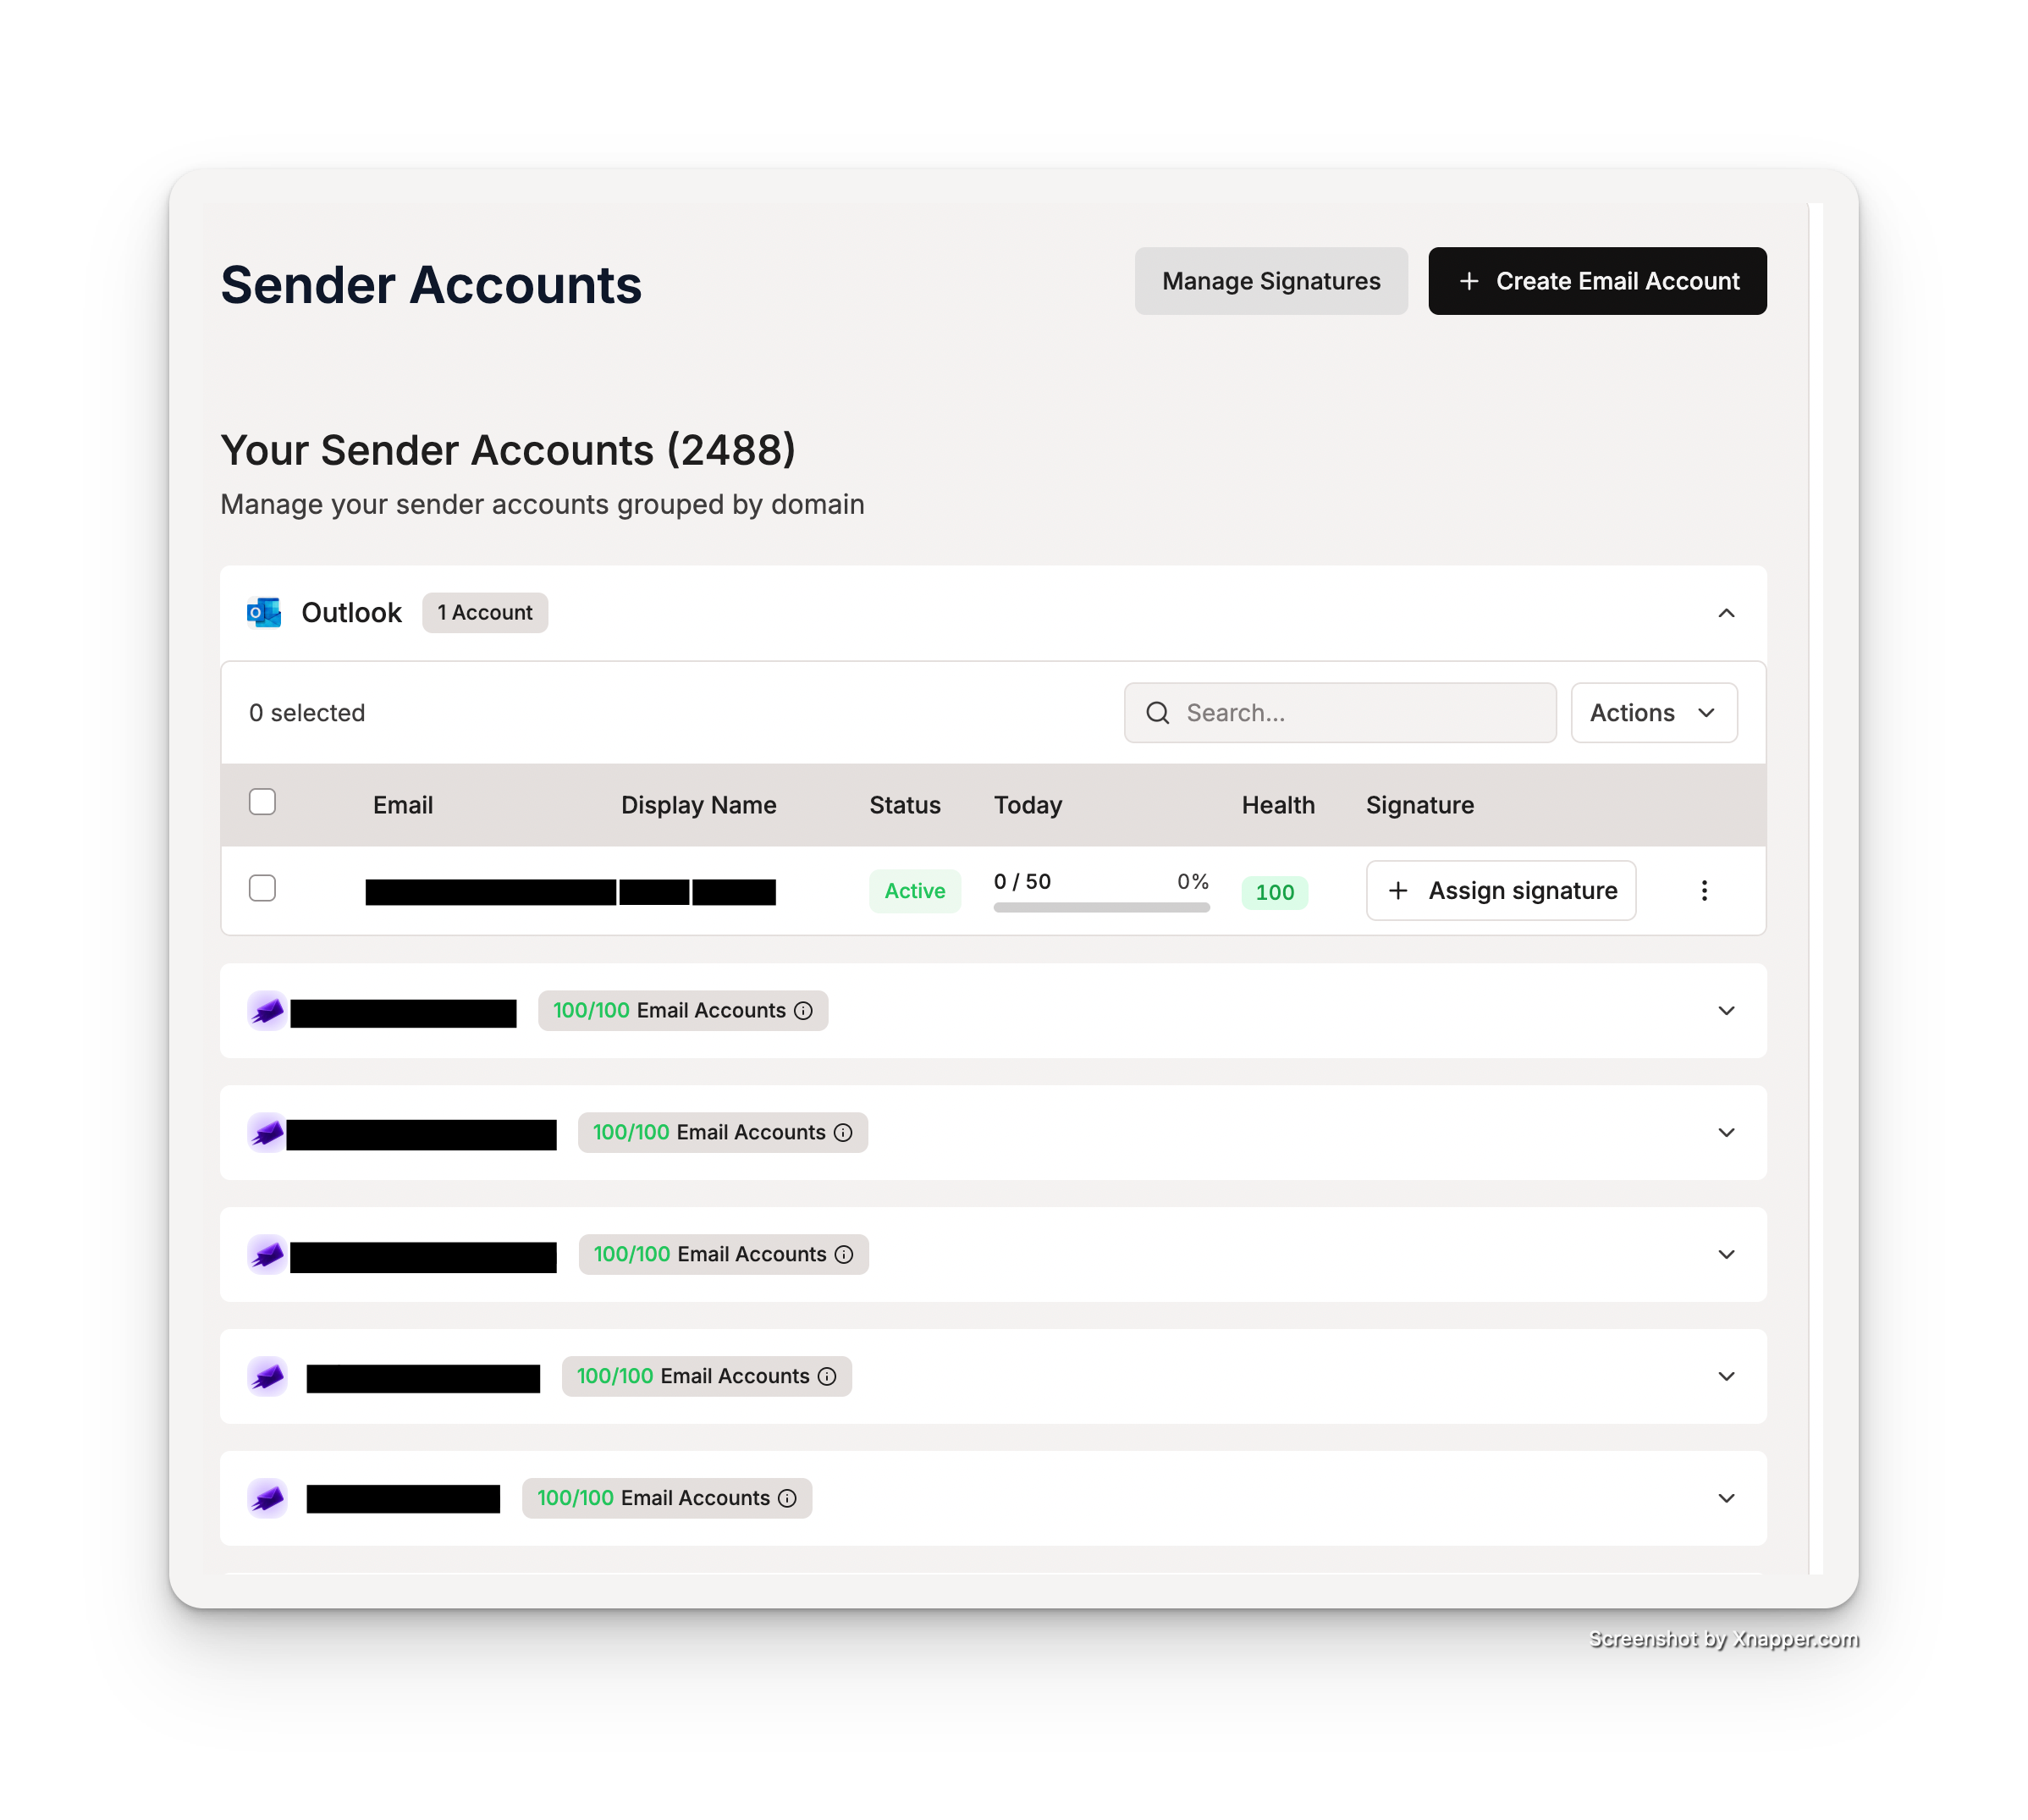
- 连接成功后,你会看到确认提示,收件箱也会出现在 Connected Accounts 区域。
背后的工作原理
通过 ColdSend 共享模式连接时:
- 认证:ColdSend 使用 OAuth 2.0 与 Microsoft 完成认证。你的密码不会被 ColdSend 共享或存储。
- 令牌:ColdSend 会获得一个访问令牌(短期)和一个刷新令牌(长期)。刷新令牌经加密后安全存储,用于维持连接。
- 发送:邮件通过 Microsoft 的 SMTP 服务器(
smtp.office365.com)以 XOAUTH2 认证方式发送。 - 回复跟踪:ColdSend 通过 IMAP(
outlook.office365.com)监控你的收件箱,以跟踪回复并更新营销活动状态。
故障排查
"Sign-in was blocked by your organization"
你的 Microsoft 365 管理员可能限制了第三方 OAuth 应用。请联系 IT 管理员允许 ColdSend 的 OAuth 应用,或使用私有 OAuth 方式,配合你组织自己的 Azure AD 应用。
"We couldn't sign you in"
- 再次核对你的邮箱和密码
- 确认你的 Microsoft 账户未被锁定或停用
- 先尝试在 outlook.office.com 登录,以验证凭证是否有效
认证后连接测试失败
- 确认你的 Microsoft 365 邮箱已启用 SMTP 和 IMAP(可请管理员协助)
- 确认你的账户未被限制使用第三方 SMTP
- 尝试断开连接后重新连接该收件箱
常见问题
ColdSend 会存储我的密码吗?
不会。ColdSend 使用 OAuth 2.0——认证完全在 Microsoft 的服务器上完成。ColdSend 只存储加密后的访问令牌和刷新令牌。
我可以连接多个 Outlook 账户吗?
可以。只要你的 ColdSend 套餐允许,你可以连接任意数量的 Outlook 账户。每个账户独立连接。
访问令牌过期了怎么办?
ColdSend 会用已存储的刷新令牌自动刷新访问令牌。除非刷新令牌被撤销,否则你无需重新认证。
之后可以换成自己的 OAuth 应用吗?
可以。你可以断开该收件箱,配置私有 OAuth 应用,然后重新连接。你的营销活动和发送历史不受影响。
这适用于 Outlook.com(个人)账户吗?
适用。ColdSend 共享模式同时支持 Microsoft 365(工作/学校)和 Outlook.com(个人)账户。
 1 分钟阅读
 2026年4月23日
